Se continuă campania de SMS-uri false despre amenzi și taxe neplătite. Infractorii utilizează o nouă tactică.
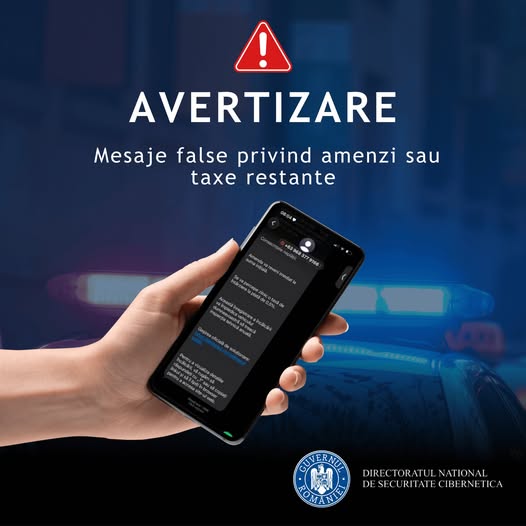
Continuă campania de SMS-uri false privind amenzi și taxe neachitate. Infractorii folosesc un nou motiv.
Pe 21 iulie 2026, Directoratul Național de Securitate Cibernetică (DNSC) a lansat un avertisment important privind o serie de mesaje eronate care circulă prin telefonia mobilă. Aceste mesaje sunt concepute pentru a induce în eroare utilizatorii, pretinzând că aceștia au de plătit amenzi sau taxe restante. Infractorii au găsit un nou pretext pentru a desfășura aceste înșelătorii, exploatând astfel vulnerabilitățile utilizatorilor.
DNSC a explicat că în cadrul unei campanii anterioare, atacatorii foloseau un sistem similar prin care emiteau mesaje prin care se menționau amenzi fictive, solicitându-le destinatarilor să acceseze un link pentru a efectua „achitarea” sau pentru a „verifica detaliile” situației lor financiare. În multe cazuri, mesajele sunt formulate într-un ton urgent, invocând penalități și consecințe severe, astfel încât să genereze panică și să determine victimele să acționeze rapid fără a verifica autenticitatea informațiilor.
Cum pot fi recunoscute mesajele frauduloase
Specialiștii în securitate cibernetică recomandă utilizatorilor să se familiarizeze cu semnele distinctive ale mesajelor false. Un indicator principal este cererea de a accesa un link pentru a efectua plăți. De asemenea, infractorii folosesc adesea domenii asemănătoare cu cele ale platformelor oficiale, dar care diferă în moduri subtile. De exemplu, o schemă anterioară a implicat utilizarea domeniului fals ‘ghiseul.cc’, care imita în mod fraudulos site-ul oficial ‘ghiseul.ro’. Mesajele tipice de înșelătorie sunt adesea împănate cu termene-limită scurte și amenințări cu sancțiuni severe, totul pentru a crea o presiune psihologică asupra victimelor.
Cum se pot proteja utilizatorii
Experții recomandă cu insistență ca utilizatorii să nu acceseze linkurile primite prin SMS sau aplicații de mesagerie, considerându-le potențiale capcane. În loc să acționeze pe baza acestor mesaje, este esențial ca utilizatorii să verifice orice obligații de plată prin intermediul platformelor oficiale, accesându-le manual prin browser. Este vital să se verifice cu atenție adresa site-ului înainte de a introduce informații sensibile, cum ar fi datele personale sau cele bancare. În cazul în care cineva a furnizat deja astfel de informații, este recomandat să contacteze imediat banca pentru a bloca cardul de plată.
DNSC încurajează recepționarea acestor mesaje să fie raportată prin intermediul platformei PNRISC, precum și să se descrie detaliile acestor tentative de fraudă pe site-ul „Siguranța Online – Uniți împotriva escrocheriilor”. Această acțiune este esențială pentru conștientizarea și prevenirea unor astfel de atacuri în viitor.
Modus operandi al escrocilor
Alertele anterioare ale DNSC au subliniat că escrocii utilizau ocazional identitatea „Poliției Rutiere Române” pentru a trimite mesaje legate de amenzi fictive. Victimele erau încurajate să răspundă la mesajele respective și să acceseze domeniile false, precum ‘ghiseul.cc’. Aceste mesaje promiteau executări silite, blocarea conturilor bancare și chiar sechestrarea vehiculelor, toate menite să provoace panică și să încurajeze plata rapidă a unor amenzi inexistent.
Chiar și în prezent, escrocii continuă să aplice o schemă similară, schimbând doar pretextul, notificând acum victimele de amenzi sau taxe restante inexistente. Această abordare nu numai că exploatează teama și confuzia, dar și subliniază importanța educării publicului în apărarea împotriva acestor capcane financiare.